
|
Удаление баннера с рабочего стола, разблокировка Windows
Сколько знакомых от этого пострадало. Не перечесть.
Понятно, детишки балуются, но... меня удивляет, почему антивирусы с этой ерундой борятся только с последствиями. Неужели нельзя понять их принцип и бороться с ним накорню? Но это лирика. А теперь мои мысли вслух. Как нехорошие такие программы заражают ваш комп, очень просто Есть одна веточка, в которой прописано, что и как будет запускаться. Веточка называется HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon Здесь описывается userinit, с которого запускается ваша Винда и explorer.exe, в котором вы и работаете. 90% вредных программ меняют именно эти ветки реестра, чтобы у вас винда вместо любимого виндоуса запустила злостное тельце творения злого Хения-хаккера Как бороться. Для начала файлик C:\WINDOWS\explorer.exe скопируем и создадим точно такой же с именем C:\WINDOWS\explorer2.exe (C:\WINDOWS\explorer.exe должен остаться, иначе будет обидно остаться без проводника) Теперь C:\WINDOWS\system32\userinit.exe Также делаем копию сего файла и создаём C:\WINDOWS\system32\userinit2.exe Для чего это делается. Мы сделаем нехорошее дельце. Винда будет запускаться не с файлов C:\WINDOWS\system32\userinit.exe C:\WINDOWS\explorer.exe (Далее файлы "Без2") А с файлов C:\WINDOWS\system32\userinit2.exe C:\WINDOWS\explorer2.exe (Далее файлы "С2") Для чего енто делается. Некоторые злостные вирусяки не меняют реестр, а просто заменяют вышеуказанные файлы "Без2" своим тельцем. А так как мы будем запускаться теперь с файлов "С2", то нам будет пофиг что там вирусяка делает. Ну почти. Проводник никто не отменял, он запускается из C:\WINDOWS\explorer.exe но это уже потом Что теперь Теперь заходим в реестр (Regedit) и правим в веточке HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon Два параметра: Shell =C:\WINDOWS\explorer2.exe (раньше стояло просто Explorer - прописываем жёсткий путь) и Userinit = C:\WINDOWS\system32\userinit2.exe, (Раньше было тоже самое, но без двоечки) Теперь наша доблестная винда будет запускаться с наших любимых файлов "С2". Что теперь. А теперь закроем реестр, там теперь (как и вирусяки делать там больше нечего Нажимаем правой клавишей на HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon и выбираем пункт Разрешения. И для всех пользователей, акромя SYSTEM убераем галочку "Полный доступ" 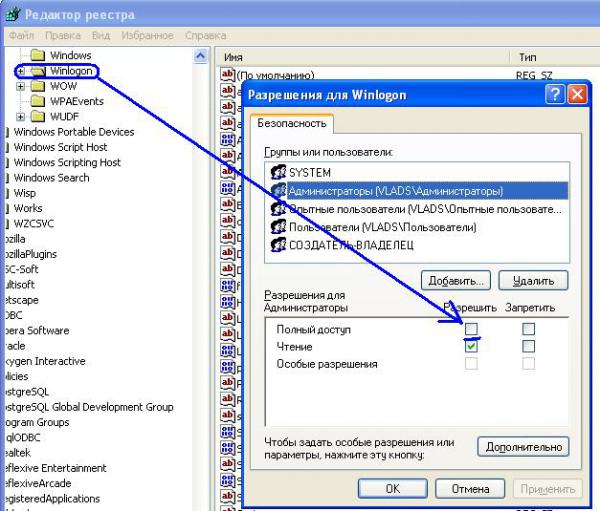 Теперь даже вы не сможете поменять енту ветку Выше есть папочка Windows (HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Windows) я бы посоветовал и её закрыть, так как через неё можно автозагружать DLL файлы (Есть там злостный параметр AppInit_DLLs, который должен быть пустым) Закрыв две обе веточки единственное что останется из дырок - если вирусяка залезет через Автозагрузку (В рееестре папки Run, RunOnce или в папке C:\Documents and Settings\All Users\Главное меню\Программы\Автозагрузка (ну и пользовательская папка) Я редко стакими древностями встречался в последнее время. Все норовят через userinit залезть. Антивируса ещё нету, никто их не покарает и т.д. Теперь если заразится ваш комп что будет? Да ничего страшного, запустится винда культурно, Да, если запустите проводник, появится злосчастное окно - ничего страшного - не запускайте проводни и проверяйте на вирусы комп и/или(хотя не... всё-таки И) замените explorer.exe на вашу копию explorer2.exe безжалостно убив творение злого гения. Тоже самое и с userinit В итоге, что я хочу от вас услышать: 1) Я не прав? Если где то есть косяк то напишите в отзывах 2) Дополнения, предложения, мои упущения и т.д. Буду очень рад 3) Будет ли это работать на многопользовательских системах, т.е. если на компе два и более пользователя. Ну и так - свои впечатления. Сразу замечу - желательно это делать уже на обновлённой до последнего релиза винды И да, это делалось на ХРюшке, на семёрке и висте фокус надо делать аналогично, но я не проверял как. И давайте сначала послушаем отзывы, а уж потом проверять на своих компах. На своём компе я ужо сделал - работает, это радует. Заранее спасибо PS Да, вирусы, что заражают C:\WINDOWS\system32\drivers\etc\hosts здесь не рассмотрены, но и его, как я понимаю можно закрыть некими средствами. КАК? Источник: Поделитесь с друзьями: Смотрите также:вирусыКомментарии: Зачем такие сложности на сайте, где только политику с кулинарией обсуждают (горожане, не спешите на меня бежать с палками и камнями). Делается простой откат системы: в "Центре справки и поддержки" (в меню "Пуск") пишете "Восстановление системы", выбираете в выпавшем списке результатов "Запуск мастера восстановления системы" и следуете указаниям. Потом почистить комп антивирусом, обновить, еще раз почистить для успокоения=) Я так делала, без лишний копаний в компьютерных мозгах, и больше эта зараза не вылезала. {Ответить}  Ни фига.У знакомого лечил что-то типа этого - восстановление системы не действовало, эксплорер не запускался. Я загрузился в безопасном режиме, там эта фигня не работала, и установил файрвол с установками по максимуму безопасности. Потом уже в нормальном режиме антивирем все вычистил. Неужели есть еще такие люди, которые лазят в Инет, не имея на компьютере файрвола? Кстати, я на каких только помойках в Сети не бываю, ни разу никакой гадости не подхватывал - связка фаер-анитивирь предохраняют. {Ответить}
"Делается простой откат системы: в "Центре справки и поддержки" (в меню "Пуск") пишете "Восстановление системы"
. Ха-ха, наивные какие. Сейчас есть вирусы, которые перехватывают мышь и клаву, не пуская вас за пределы окошка, любезно предлагающего заплатить. Безопасный режим? Ха-ха и там тоже самое окошко. Я денёк попарился в режиме командной строки, потом тупо забэкапил нужные файлы, переустановил винду и вуаля. . Поэтому нужен хороший фаервол и антивирь + завести пользователя с урезанными правами и в инет лазить только под ним. Если надо что-то установить - делаем Logout->Swich User, заходим под админом и устанавливаем (не забыв просканировать файло на вирусы перед установкой). Потом Logout->Swich User, заходим под тем, из которого только что переключились. Когда делаете свич, то у вас все окошки остаются - вы заходите снова и всё на своих, как будто вы и не выходили - это похоже на режим Hibernate, когда вы выключаете тачку, потом включаете заходите и как будто не выходили - очень полезно. . Думаете почему Linux все нахваливают, типа защита круче всех? А потому что линуксоиды под админом никогда не сидят и там такая фишка - с первых дней основания линуха. {Ответить}
На такой случай хорошо бы иметь восстановительные Live-CD. Меня пока бог миловал, но на всякий случай есть.{Ответить}
- = Online-сервисы деактивации SMS-вымогателей-блокеров = - 1. http://www.drweb.com/unlocker/index/?lng=ru -- Страница у Доктора Веба 2. http://support.kaspersky.ru/viruses/deblocker/ -- Страница у Касперского 3. http://www.esetnod32.ru/.support/winlock/ -- Страница НОД32 - = Программка для удаления SMS-блокера = - 4. http://x-soft.tomsk.ru/index.php?newsid=1146383944 -- Программа для избавления от SMS-блокера{Ответить}
Офигеть! Моему мозгу не дано понять данную инфу. К сожалению. Придется Вас звать на помощь)
{Ответить}  >Зачем такие сложности на сайте, где только политику с кулинарией обсуждают (горожане, не спешите на меня бежать с палками и камнями). Делается простой откат системы: в "Центре справки и поддержки" (в меню "Пуск") пишете "Восстановление системы", выбираете в выпавшем списке результатов "Запуск мастера восстановления системы" и следуете указаниям. >Зачем такие сложности на сайте, где только политику с кулинарией обсуждают (горожане, не спешите на меня бежать с палками и камнями). Делается простой откат системы: в "Центре справки и поддержки" (в меню "Пуск") пишете "Восстановление системы", выбираете в выпавшем списке результатов "Запуск мастера восстановления системы" и следуете указаниям. Можеть быть буду оригинален, не во всех Окошках (ХР, как минимум) стоит по умолчанию восстановление Личный совет - поставил Линукс, я рекомендую Ubuntu, забыл про гемморой с вирусами, а Компиз Фьюжен навсегда заставит вас забыть о дебильных гаджетах в Винде. {Ответить}
вместо геммороя с вирусами получиnm гемморой с Ubuntu
зачем ипстись если нет разницы? ps/ "блондинки" умудряются убить Ubuntu в течении месяца так что винда пока более "блондинкоустойчивее" на данный момент в сравнении с Ubuntu {Ответить}
Мне кажется вы говорите неправду, в Убунте, чтобы время поменять нужен пароль админа, а уж как ее убить за полгода, вообще не представляю.{Ответить}
такие особо одаренные "блондинки" обычно в приемных и бухгалтериях водятся без рута умудрялись ронять регулярно то самбу, то иксы, то сеть, то почтовик, то браузер и тд, пингвинов целую стаю перепробовали самые ненадежные убанта и мандрива оказались первая больше месяца ни у кого не продержалась вторая не болше трех месяцев жила, лучше всего из линуксов федора\асп\альт держаться хотя они и со своими тараканами
с винХР проще раз настроил, акрониксом образ снял и в случае какого выкрутаса 30 минут и все на месте и готово к работе есть ещё вариант с виртуалкой там вообще восстановление системы из архива занимает 3-5 минут можно хоть каждый день при выключении компа автоматом восстанвливать при следующем включении будет абсолютно чистая от накопленной за прошлый день гадости система {Ответить}  Линуксоиды конечно своё болото хвалят. Но для простых смертных людей хочется всё-таки винду {Ответить}  Вам видимо везло- у меня на одном компе попался такой же вирусняк- но он подвешивался вместо диспетчера задач... хрен его без разблокирование снимешь- пришлось лезть на сайт касперского и находить ключик- а потом чистить все нафиг утилиткой- от такой твари конечно это не защита- но по крайней мере половину старых разводок уйдет. Решение простое и гениальное- мог бы и сам додуматься )) {Ответить}  Было что-то аналогичное, на пол экрана баннер, и активно только поле баннера, тупо мыша дальше этого баннера не идет. В безопасном режиме, та же фигня... Работать можно только в безопасном режиме с поддержкой командной строки, туда оно не пролезло. Правда ничего этот режим дать не смог. Благо на на втором винте тож Винда была установлена, в итога полазив по тырнету откопала решение проблемы на Dr.Web - Unblocker {Ответить}  О да! Все кто умеют включать комп обязаны собрать ядро))) EwGenius, вы гениальны! Так и представляю, как моя бабуля сидит и компилирует... {Ответить}
пацаны вам врут. на западе проф. дизайнеры работают в gimp
а уж обычным пользователям, которые в фотошопе коллажи лепят и красные глаза выводят - и вовсе любо-дорого.вернее, любо-бесплатно) {Ответить}
Пацаны не только мне врут. Но, верят больше пацанам, а не вам.
{Ответить}
Вы из какого века? Давно уже никто не собирает ядро, есть дистрибутивы. Вставил копакт-диск, протыкал мышкой и получил систему, готовую к работе. А вот дальше... А дальше, как говорится, RTFM )))
{Ответить}
Можно спросить когда и какую сборку Линукса вы последний раз устанавливали?По опыту установки - Ubuntu ставится проще, чем Винда и, все что нужно сделать, загрузить дрова для видеокарты, причем система просто предлагает это сделать, не надо даже путь указывать. {Ответить}
Serenisima, клякса: Вы давно линукс последний раз видели?
{Ответить}
Я видела линуксоидов и слышала что они говорят о компьютерной камасутре с их линуксом - мне хватило, зачем я себе окончательно буду психику травмировать? :){Ответить}
меньше слушайте матерых линуксоидов. они специально вас пугают, чтобы в секту не брать)))
если серьезно - современные сборки действительно проще ставятся. {Ответить}  Я недавно подобное словил. Полностью отключились и мышь и клавиатура. И ладно бы, как часто бывает девку красивую показывали. Дак нет: один педераст другого сношает крупным планом (и крупным х.ем). Пишут: мол смотрел гей видео, заплати 400 рублей (я не смотрел, честно-честно). Победил очень просто. Зашел через другую учетную запись, там все нормально работает. Запустил NOD32. С третьей попытки он педерастов убил. {Ответить}
NOD32 - это сам по себе пeдераст, пропускающий половину вирусов. Был бы нормальный антивирь - и проблем бы не было.
{Ответить}  Лучше уж сразу от корня диска начать, патч Бармина - наше всё, ага. Не нужно такие вещи советовать, могут и попробовать по наивности. {Ответить}  Автору спасибо за пост. Мой секрет уничтожения урода тоже несколько отличается. В безопасном режиме открыл список автозагрузки и удалил оттуда непонятную программу с длиннющим именем и расширением exe. Затем спокойно зашёл в Винду, сделал поиск exe-файла не старше 1 недели. Нашёлся этот непонятный exe-шник. Я его просто удалил, вирус погиб ) {Ответить}  угу, тоже так делал) а расположение файла, кстати можно было узнать там же в списках автозагрузки {Ответить}
Народ напомните, в какой ветке храниться безопасный режим. Вирусяки эту ветку срубают, после этого безопасный не грузится, хочу и енту ветку закрыть{Ответить}
Есть такая программка Shadow Defender называется. С ее помощью можно раздел С на диске "поставить в тень", то бишь создать виртуальный снимок указанного раздела. После чего проблемы с подобными баннерами решаются простой перезагрузкой.
{Ответить}  много подобного лечил, чот вы какието старенькие и неуклюжие вирусики ловили, даже давал запускать восстановление и безопасный режим, последние этого делать не дают. Про понять принцип и бороться - вот скажите кто из вас сидит в винде не под админской и запароленной(нормальным паролем а не одной буквой) учеткой? да и сама учетная запись типа "администратор" должна быть запаролена. Желательно поставить норм антивирус с сетевым экраном и включить обучающий режим (кис например) - он будет спрашивать разрешать или нет чему либо лезть в реестр и к системным файлам. Этих двух пунктов хватит за глаза. Ну и можно подготовиться - например акронисом образ сделать, лайв сиди какогонить доктора веба на болванку записать... Ну и меньше смотреть "развлекательного" видео в сети и не ходить по незнакомым ссылкам)))))))))) {Ответить}
Не, не подходит. Эти варианты (Я вон, ЕРДкомандёром пользуюся) не для простых пользователей, которые иногда, простите, тупят. Пароли их не защитят, хотя элементарно поставить пароль на антивирусник - это надо обязательно.По поводу Срубить Админа а опытного пользователя - 5% программ, игрушек и чего подобного ни в дугу не хотят ставится непод администратором {Ответить}
У народа при слове линукс до сих пор перед глазами консоль и сборка ядра? ужас... акститесь - это время прошло давно, вам же не сервак с контролерром домена и прочими прелестями подымать)))){Ответить}  Засада когда активно только окно баннера, а ни диспетчер задач, ни проводник и ничего другого не запускается. Даже в безопасном режиме. Тут два варианта. 1. если есть под рукой другой комп с выходом в инет тогда можно сходить на различные анблокеры (или же погуглить) и подобрать ключ. Разблокировщик Касперского - http://support.kaspersky.ru/viruses/deblocker Разблокировщик Д.Веба - http://www.drweb.com/unlocker/index/?lng=ru Разблокировщик Нод32 - http://www.esetnod32.ru/.support/winlock/ Разблокировщик сайта ВирусИнфо - http://virusinfo.info/deblocker/ 2. Загрузится с внешнего носителя, который позволяет оперировать с автозапуском или реестром. Лично я использую загрузочный диск ERD Commander (http://torrents.vtomske.ru/forum/viewtopic.php?t=383997) с помощью которого легко вычленяется вся кака из автозапуска. Всем удачи, бойцы! :) {Ответить}
Ещё вопросы:1) Где в ветке запрещается диспетчер задач 2) - / - запрещается едактирование реестра 3) - / - запрещается запуск в безопасном режиме Да, данный метод не защитит вас от вирусов, просто сделает борьбу с ними проще, а им самим жизнь хуже. PS Ещё защиты А) Отключить авторун на всех флешках, винтах, СД: В ветках HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Expl orer\NoDriveTypeAutoRun HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explo rer Ставите "NoDriveTypeAutoRun"=dword:000000b1 В ветке HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Cdrom "AutoRun"=0 Аналогичная фигня, если хотите, чтобы ваша флешка не заражала никого, даже если на ней вирусяка: надо просто создать папку autorun.inf на ней, всё, втыкаешь флешку - н езаражает, вот если запустить файл с вирусом - тогда да... А делается это хитро: Запускаете cmd (Пуск-выполнить) и пишите команду: md \\?\E:\Autorun.inf\lpt1\ Ну где Е: - диск флехи Создаётся Авторун.инф, в нём каталог lpt1 Теперь вирус не сможет Autorun.inf удалить создав вместо него своё мерзкое тельце, так как удаление встанет колом при удалении папки lpt1 (кто знает ДОС, тот поймёт что такой папки быть не может) - можете сами попробовать удалить каталог Autorun.inf Да, удаляется очень просто папка - переименуйте lpt1 в любой другой и всё. Удаляется на ура {Ответить}
Да, можно в автозагрузке заменять на копию сделаной вами ранее иC:\WINDOWS\system32\drivers\etc\hosts и explorer.exe и userinit.exe Так, чисто для профилактики и вакцинации {Ответить}
Ну тогда делайте контрольные точки восстановленияПуск-программы-стандартные-служебные-восстановление системы {Ответить}
Не в тему спрошу, как с флехи удалить авторан-вирус? Сколько раз вроде бы "удалялся", но каждый раз возникает снова, а на компе его антивирь не обнаруживает{Ответить}
Создайте свой авторан:Пуск выполнить - cmd и там пишите (Ели флеха диск E:) md \\?\E:\Autorun.inf\lpt1\ Файл Авторуна на флехе не должен быть в енто время. Повторюсь: Вирус от этого на флехе не исчезнет. {Ответить}
А вообще, поставьте какой нить последний антифиврус, желательно с окончанием "интернет секьюрити", за милую душу упоймает. {Ответить}
создайте на флешке пустую папку с именем autorun.inf , этого достаточно, чтобы файл с таким же именем не мог на неё писаться...
{Ответить}
Качаем прогу Starter, смотрим, что у нас в автозапуске, все, что кажется подозрительным типа труляля.exe, отключаем, перезапускаемся, удаляем (путь смотрим в том же Starter) лишнее, вуаля, все работает. До кучи - открывайте флешки в Total Commander - из него, в отличии от Проводника autorun вирусня не запускается.{Ответить}
Ты с таким же успехом можешь просто запретить редактировать соответствующую ветку в реестре, дабы никто не мог добавить в автозагрузку. И никаких стартеров не надо запускать{Ответить}
Сколько сложностей ))) хотя для обычных узверей даже и это описание не поможет )))
Интересно откат системы каким образом если у тебя даже рабочий стол не загружается ? кроме голой штуки на мониторе ты нифуя не видишь ине нажмешь... могу выложить вирусняк этот у меня их уже колекция ) {Ответить}
добавлю скромные 5 коп:
1) берем загрузочный СD (или флешку) с Windows PE (это такая усеченная версия Windows, грузящаяся с CD) и набором утилит, плюс DR.Web CureIt! 2) грузимся с CD (или флешки), и запускаем Windows PE. 3) далее банально находим и уничтожаем (либо лечим) вирус. {Ответить}
Т.е. это уже борьба с последствиями, причём не знаешь что в реестре запускается вместо твоего userinit и explorer{Ответить}  К установленным фаерволу с антивирусником хорошо спасает прога ВинПатрол, меня еще не разу не подвела. Отслеживает попытки изменения конфигурации системы и запрашивает у пользователя подтверждение на исполнение изменений. Мало весит и не грузит память. http://x-soft.tomsk.ru/index.php?newsid=1146376772 {Ответить}  Ставьте семерку, ходите по интернету аккуратно, не отключайте UAC, соглашайтесь на изменения системы только тогда, когда уверены в этом. {Ответить}  немного не согласен с автором, что антивирусы не предотвращают подобную хрень. Очень даже предотвращают: у меня касперский, и уже много раз просто блокировал доступ к сомнительным сайтам или загрузку сомнительных файлов, а это и есть, как правило, то, из за чеко на компе появляются баннеры. А вообще есть замечательный сервис, на сайте того же касперыча, там подробное описание, как избавиться от любого баннера: http://support.kaspersky.ru/viruses/deblocker {Ответить}
Есть еще такой способ: оставить компьютер включенным на два часа, не трогая при этом ни мыши, ни клавиатуры. Банер сам пропадет.
{Ответить}
В первых версиях блокера была такая фича - через два часа простоя блокер самоуничтожался. Но только в самых первых версиях.
{Ответить}
Восстановить систему из резервной копии можно не загружая графическое ядро - при запуске системы нажать F8 и из списка выбрать "загрузить последнюю рабочую конфигурацию" - иногда помогает
{Ответить}
Alex098, верно CureIt! который к стати правит и explorer, но прежде надо выправить реестр через ЕРД командер. Находим ветку HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon Если параметр Shell отличается от стандартного explorer.exe или Explorer.exe rundll32.exe, то удаляем его и параметру Sell присваиваем значение explorer.exe роверяем параметр Userinit и устанавливаем его значение равным C:\WINDOWS\system32\userinit.exe, (с запятой в конце)HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Windows – удаляем значение параметра AppInit_DLLs
Очищаем автозагрузку от Autoruns HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run удаляем весь левак с непонятными названиями чистим темпы в Windows и юзерах, сканим CureIt, перегружаемся в нормальном режиме, включаем через политику безопасности диспетчер задач (который включение через Ctr+Alt+Del как правило вирь отрубает), и радуемся, на всю чистку у меня уходит минут 15. ИЛИ, забываем про хрюшку ставим Win7 UAC на среднее+Microsoft Security Essentials, и забываем про окна напрочь. Надеюсь пригодится, задолбался всем чистить эту дырявую хрюшку. {Ответить}
А я просто выключаю комп кнопкой и все, потом включаю, ничего нет. Наверно, так нельзя делать, но я ничего не разбираюсь в компьютерах
{Ответить}
Чтобы не ловить эти долбанные баннеры, достаточно соблюдать два простых правила:
- иметь нормальный рабочий антивирь - не лазить куда попало, итак все торренты завалены. Сам на баннер попал единожды: собирал комп и не выполнил эти 2 правила. Вылечил на ДрВебе разблокировщиком. Регулярно мне притаскивают компы знакомые - тоже ДрВеб использую. Способ интересный. Возьму на вооружение. Автору - Спасибо! {Ответить}
Переустановка системы решает все проблемы с системой,проверено!
{Ответить}  У меня несколько раз такое бывало - сын з пять минут "разбанивал". Как? Очень просто. Живет от меня в другом конце города. Виндоуз у него лицензированный. Так вот, звоню ему и говорю, что меня забанили и требуют заплатить на такой-то номер и т.далее. Он входил в службу поддержки, что-то там писал, и ему приходил ответ: коды разблокировки. Я вводила в пустое поле, код подходил и все - работай дальше. А один раз, правда, пришлось вызывать мастера-компьютерщика, тоже пришел, не успела глазом моргнуть и все разблокировал без переустановки системы. Как он этол делал я не знаю. Да и все равно - не соображу. Не понимаю, зачем это "хакеры" делают? Ну ладно бы там заблокировать каку-нибудь крупную фирму или еще кого. А что у меня есть, какие секреты? Никаких. Простое мошенничество, вытягивание денег. И лохи платят, а могут так и не разблокировать, хотя и заплатил. Поэтому лучше вызывайте мастера. Они знают - что делать. В основном банны получаешь на таких сайтах, как порно, при скачивании роликов. {Ответить}
Нафига такие сложности?
format C рулит. Вся инфа на остальных дисках. Тем более Винда со временем всякие сопли да косячки копит. Так что лично я не заморачиваюсь. {Ответить}
Пост о том, как предотвратить, зачем? Ведь от этого легко можно ибавиться, когда оно уже в действии.
{Ответить}
господа, зачем загужаться ненужной информаций? для серфинга по инету установите "песочницу" защита 100%
{Ответить}
Если автор придумал метод сам - то молодец.
Реализация примитивна - это не важно. ТОчность "чо делать" не важнА - важна идея. А идея - примитивными методами "вакцинировать" дырявый микрософт, чтоб не нацеплять. Я - не думал в этом направлении. Потому что я более узковидящий человек чем автор. Наверное =) {Ответить}
за молодец спасибоА то что таких идей в инете не нашёл - это меня удивило, простой же способ, как две копейки {Ответить}
Насколько я знаю, подобная хня ловится восновном на порносайтах, вот не лезте куда не надо и с копом все будет ок )
{Ответить}  Очень интересная идея. Главное простая в реализации. И почему сам не додумался, не понятно. {Ответить}  если руки из штуки и настроить антивирусник нормально не можете, не включайте комп вообще! {Ответить}
а пермишины на реестр легко восстанавливаются =) кстати, проактивную защиту с нализом обращения к реестру никто не отменял, так же как и родительский контрол по всяким порнословечкам который не позволит баннеру запуститься даже на нормальном сайте! {Ответить}
вот меня бесят люди, которые сидят с правами локального админа на машине, тычут во всякую херь в нете, а потом орут, венда дырявая венда дырявая! первая ступень безопасности это огрничение себя, а права админа через запуск от имени получать и будет вам щасте{Ответить}
Вот мы все тут пишем, а злобные хакеры наверное читают и думают, как в очередной раз всех объ.бать.{Ответить}
Вот мы все тут пишем, а злобные хакеры наверное читают и думают, как в очередной раз всех объ.бать.{Ответить}
Вот мы все тут пишем, а злобные хакеры наверное читают и думают, как в очередной раз всех объ.бать.{Ответить}
Вот мы все тут пишем, а злобные хакеры наверное читают и думают, как в очередной раз всех объ.бать.{Ответить}
Вот мы все тут пишем, а злобные хакеры наверное читают и думают, как в очередной раз всех объ.бать.{Ответить}
|
27
сентября 2013
в Томске
22:15
8°C

|
|||


{Ответить}